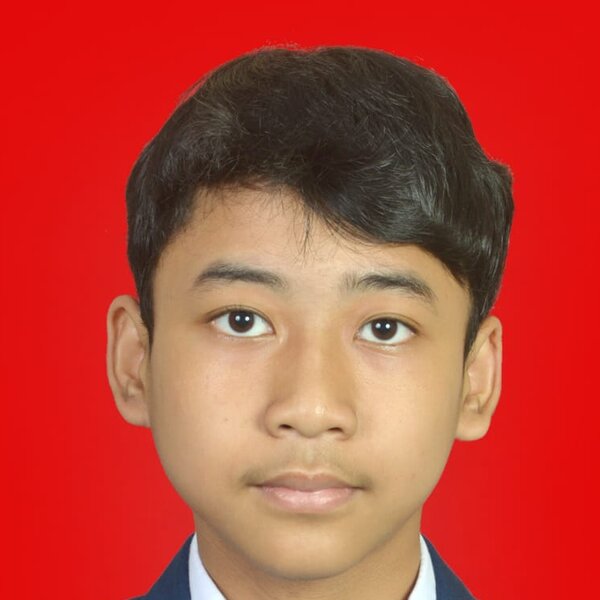
Siswa SMK Telkom Malang jurusan TKJ yang terus mengembangkan kemampuan di cyber security, terutama web exploit, lalu OSINT dan game development.

Perkenalkan, nama saya Dhafa. Di komunitas, saya lebih sering dikenal dengan nama dmpays, jadi kalau kamu menemukan nama itu di platform lain, itu saya. Saya siswa SMK Telkom Malang jurusan TKJ, dan saya mengembangkan keahlian di cyber security, terutama web exploit. Di sini saya mencatat apa yang saya kuasai dan perjalanan saya belajar.
Penguasaan di bagian web exploit dari seluruh dasar cyber security. Sisanya adalah bidang lain seperti network, hacking sistem, dan forensik yang masih saya pelajari.
Menguji kekuatan login: menebak password, atau memakai daftar akun bocoran yang dicoba ke banyak situs.
Menyisipkan perintah database lewat input yang tidak disaring, sehingga data bisa terbaca atau berubah.
Memanfaatkan halaman yang memuat file sembarang: file lokal di server (LFI) atau file dari luar (RFI).
Insecure Direct Object Reference: mengganti ID di URL untuk membuka data milik orang lain karena tidak ada pengecekan akses.
Cross-Site Scripting: menyisipkan script ke halaman yang kemudian dijalankan di browser pengunjung lain.
OSINT adalah teknik mengumpulkan dan menganalisis informasi yang memang terbuka untuk umum: media sosial, mesin pencari, data domain, metadata foto, arsip web, dan peta. Tidak ada sistem yang diretas. Kuncinya adalah menyambungkan potongan kecil informasi menjadi gambaran utuh, dan itu sering jadi tahap awal sebelum pengujian keamanan.
Saya membuat game dari sisi UI, scripting, dan building (membangun map dan dunia game).
JavaScript, CSS, dan HTML. Dasar yang saya pakai untuk memahami cara kerja web, termasuk celah-celahnya.
Olahraga favorit untuk menyegarkan kepala setelah lama di depan layar.
Mencari celah di aplikasi web yang memang membuka program bug bounty, lalu melaporkannya.
Capture The Flag: memecahkan tantangan keamanan untuk mengumpulkan flag.
Format favorit saya. Menyerang dan bertahan dalam waktu bersamaan, ditambah pengujian penetrasi di lab dan target yang berizin.
Partner saya di lomba CTF adalah G**** (nama disensor), murid SMK Telkom Malang jurusan TKJ juga. Di lomba kami satu tim, tapi di hari lain dia bisa jadi saingan saya.
Gaya mainnya black hat. Karena saya red hat dan tidak berteman dengan hat mana pun, saya harus selalu berhati-hati dengan G****, sekalipun dia partner sendiri.
Red hat hacker adalah peretas yang memburu peretas jahat (black hat), sering dengan cara yang lebih keras daripada white hat. Julukannya “vigilante” dunia siber. Pada umumnya mereka menyerang black hat, tetapi gaya saya berbeda dan lebih ekstrem.
Saya tidak hanya menyerang black hat. Di arena latihan, saya menyerang semua hat: white hat, grey hat, bahkan blue team yang baik. Sebagai red team, saya tidak berteman dengan hat mana pun.
Aturan main saya: begitu ada pihak yang menyerang atau meretas sebuah sistem, saya serang dia lebih dulu saat itu juga, lalu saya lanjutkan serangan ke sistemnya.
Peretas etis yang menguji keamanan dengan izin, biasanya lewat pekerjaan atau bug bounty. Target saya.
Peretas jahat yang menyerang demi uang, data, atau merusak. Lawan utama red hat.
Di antara keduanya: meretas tanpa izin tetapi tidak berniat jahat. Target saya.
Tim bertahan yang memantau dan menambal sistem. Sebaik apa pun pertahanannya, tetap saya serang untuk menguji.
Catatan: semua serangan saya dilakukan di arena yang diizinkan, seperti CTF, attack-defense, lab latihan, dan sistem milik sendiri. Di luar itu, meretas sistem orang tanpa izin melanggar hukum, termasuk UU ITE.
Saya pernah jatuh dari motor dan kepala bagian belakang saya terbentur. Sejak itu saya mengalami serangan panik (panic attack). Rasanya berat, dan kadang datang tanpa terduga.
Anehnya, saat saya mempelajari hal baru di cyber security, kepala saya tidak terasa pusing. Fokus saya justru jernih, dan web exploit bisa saya kuasai dengan cukup mudah. Belajar jadi tempat saya merasa tenang dan punya kendali.
Kalau kamu juga sedang berjuang dengan hal serupa, kamu tidak sendirian. Cari hal yang membuatmu fokus, dan jangan ragu bercerita ke orang terdekat atau tenaga profesional.
Punya pertanyaan seputar cyber security, kolaborasi CTF, atau sekadar ingin diskusi? Hubungi saya melalui kanal di bawah ini: